
От NIS2 до социалното инженерство: защо киберсигурността започва от човешката психология
През последните месеци все по-често се говори за NIS2 – новата европейска рамка за мрежова и информационна сигурност. За мнозина тя звучи като поредната регулация, свързана със сървъри, политики, одити и технически мерки.
Истината обаче е, че NIS2 не е само техническа директива.
Тя е ясен сигнал, че киберсигурността вече е управленски и човешки проблем, а не изцяло IT въпрос.
Какво представлява NIS2 – накратко и практично
NIS2 разширява обхвата на изискванията за сигурност и ги насочва към:
-
по-широк кръг организации и институции
-
по-ясна отговорност на ръководствата
-
управление на риска, а не само реакция при инциденти
-
обучение и осведоменост на персонала
С други думи – не е достатъчно да имаш система, ако хората, които я използват, могат несъзнателно да я компрометират.
И точно тук се появява най-слабата и най-важната част от всяка система – човекът.
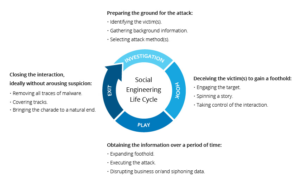 Социалното инженерство – когато атаката не е техническа
Социалното инженерство е метод за атака, при който не се „хаква“ компютър, а се манипулира човекът, който стои зад него.
Целта е една:
човекът сам, доброволно и без да осъзнава,
да предостави информация или достъп,
или да извърши действие, което компрометира сигурността.
Тези атаки не използват сложен код.
Те използват психология.
Защо социалното инженерство работи толкова добре?
Защото стъпва върху естествени човешки реакции, които всички имаме:
-
доверие към авторитет
-
страх от санкция или грешка
-
желание да помогнем
-
стремеж да действаме бързо
-
навик да следваме „обичайния ред“
Социалният инженер не „измисля“ нищо ново – той просто експлоатира тези реакции.
Примерни реалистични сценарии за социално инженерство
Сценарий 1: „Имейл от ръководството“
„Здравейте,
във връзка с проверка моля спешно да потвърдите достъпа си през линка по-долу…“
📌 Използва се:
-
авторитет
-
спешност
-
служебен тон
❗ Реакцията е автоматична – без проверка.
Сценарий 2: „Телефонно обаждане от IT поддръжка“
„Здравейте, имаме проблем със системата, трябва да потвърдим потребител…“
📌 Използва се:
-
технически език
-
страх от срив
-
доверие в „поддръжката“
Сценарий 3: „Колежка, която бърза“
„Много съм притеснена, трябва да изпратя файл, но нещо не става…“
📌 Особено ефективно в:
-
училища
-
детски градини
-
социални услуги
Тук се използва емпатията.
Сценарий 4: „Нов служител“
„Здравейте, от днес съм на работа, още нямам достъп…“
📌 Използва се:
-
желание за съдействие
-
липса на формална проверка
В свят на регулации, технологии и изкуствен интелект, човешката психология остава най-важният елемент от сигурността.
Киберсигурността не започва от системата.
Тя започва от разбирането как мислим, как реагираме и как можем да бъдем манипулирани.
Фишингът – най-популярната форма на социално инженерство
Фишингът е прякото приложение на социалното инженерство в дигитална среда – чрез имейли, съобщения, фалшиви страници и обаждания.
Той не разчита на уязвимости в софтуера, а на уязвимости в човешкото поведение.
От информираност към реална защита
NIS2 ясно показва, че:
-
киберсигурността започва от хората
-
обучението е защитна мярка
-
психологията е ключов фактор
Затова паралелно с информационните материали се подготвя и специализирано обучение за образователните институции, посветено на:
-
изкуствен интелект и новите рискове
-
киберсигурност в ежедневната работа
-
социално инженерство и фишинг
-
практически сценарии и реакции
📍 Обучението ще се проведе в спокойна и професионална обстановка, с ясен фокус върху реални ситуации, пред които са изправени училищата и детските градини.