
Видеонаблюдението в общинските структури
 Уважаеми колеги,
Видеонаблюдението в общинските администрации, социалните услуги, детските градини и училищата традиционно се разглежда като инструмент за физическа сигурност – защита на имущество, контрол на достъпа и превенция на инциденти. В последните години обаче то все по-често трябва да се третира като информационна система, която събира, обработва и съхранява лични данни в реално време.
Случаите на публично разпространени записи от частни обекти, както и тревожните сигнали за поставени камери в недопустими помещения в образователни институции, показват, че проблемът не е теоретичен. Той е системен – и засяга едновременно техническата сигурност, правната допустимост и репутационната отговорност на институциите.
1. ЗАЩО ТЕМАТА ВЕЧЕ Е КРИТИЧНА
Особено притеснителен е фактът, че чрез специализирани инструменти за интернет сканиране като Shodan могат да бъдат открити хиляди публично достъпни устройства. Shodan представлява търсачка за устройства, свързани към интернет – камери, сървъри, рутери, индустриални системи. Тя не извършва пробив, а индексира това, което вече е публично достъпно.
Публични анализи показват, че в България могат да бъдат открити приблизително 64 000 устройства, достъпни директно от интернет без адекватна защита. Част от тях са системи за видеонаблюдение. Това означава, че определени NVR устройства и IP камери могат да бъдат изложени на глобален достъп – често не заради „сложна атака“, а поради неправилна конфигурация (отворени портове, слаби пароли, липса на сегментация).
2. КАК ФУНКЦИОНИРАТ ТИПИЧНИТЕ СИСТЕМИ ЗА ВИДЕОНАБЛЮДЕНИЕ
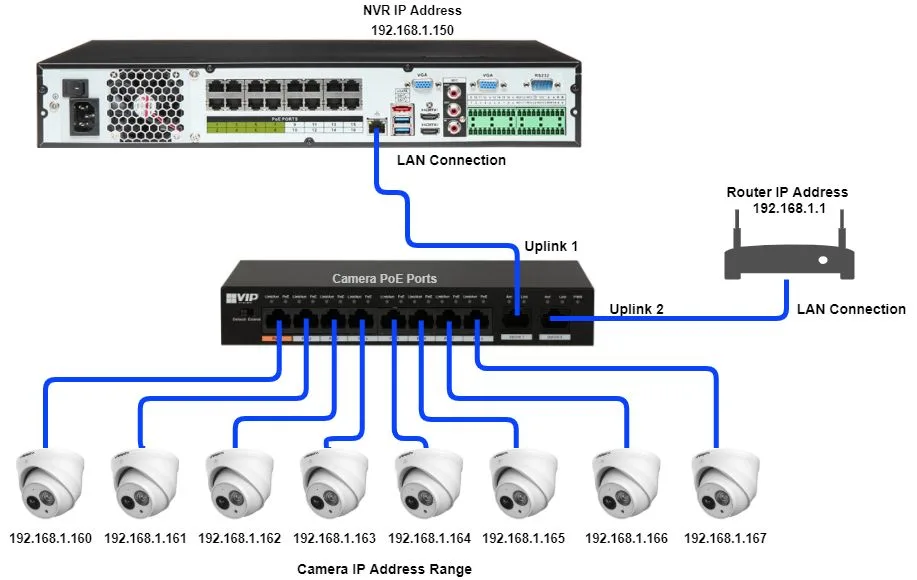
В повечето общини се използват IP камери, които комуникират по мрежата към централен записващ модул – т.нар. NVR (Network Video Recorder). NVR съхранява записите локално и предоставя достъп чрез уеб интерфейс или мобилно приложение.
При по-стари системи се използват DVR устройства (Digital Video Recorder), които работят с аналогови камери. Макар да изглеждат „по-затворени“, те също имат уеб интерфейс и често са изложени към интернет.
В последните години се разпространиха т.нар. cloud и P2P решения, при които камерите комуникират директно със сървъри на производителя. Този модел често изнася данните извън ЕС и създава въпроси относно трансфера към трети държави и контрола върху достъпа.
ONVIF (Open Network Video Interface Forum) е стандарт, който позволява интеграция между устройства от различни производители. Това улеснява управлението, но може да бъде уязвимо, ако липсват силна автентикация, ограничение на достъп и правилна конфигурация.
3. ОСНОВНИ ТЕХНИЧЕСКИ УЯЗВИМОСТИ
Публично изложени устройства
Най-често срещаната грешка е отварянето на порт към интернет (port forwarding), за да може NVR да бъде достъпен отвън. Това означава, че всеки в интернет може да достигне до устройството, ако открие IP адреса му (а в практиката то често бива открито чрез индексиране).
Липса на мрежова сегментация
VLAN (Virtual Local Area Network) представлява логическо разделяне на мрежата. Когато камерите са в една и съща мрежа с деловодство, счетоводство или сървъри, пробив в камера може да доведе до достъп до цялата инфраструктура. Това се нарича латерално придвижване.
Липса на VPN
VPN (Virtual Private Network) създава криптиран тунел за достъп. Когато достъпът до видеонаблюдението се осъществява директно чрез публичен IP адрес, рискът от brute force атаки значително се увеличава.
Default пароли и остарял firmware
Фабрични пароли като „admin/admin“ продължават да се срещат. Firmware е вграденият софтуер на устройството. Неподдържан firmware означава наличие на известни уязвимости (CVE), които могат да бъдат експлоатирани автоматизирано.
Липса на логване и одит
Без активирани логове администрацията не може да установи: кой е достъпвал системата, кога е копиран запис и дали е правен опит за пробив. Това затруднява разследването, както и доказването на добросъвестни мерки при проверка.
4. РЕАЛНИ СЦЕНАРИИ НА КОМПРОМЕТИРАНЕ
Публично индексирано NVR устройство
Отворен порт → Индексиране → Автоматизиран brute force → Достъп до записите → Публикуване онлайн.
Камера като входна точка към вътрешната мрежа
Компрометирана IP камера → Достъп до вътрешния LAN → Сканиране на сървъри → Достъп до чувствителни данни. Този сценарий вече попада в обхвата на NIS2, тъй като може да доведе до значителен инцидент и прекъсване/компрометиране на услуги.
5. ПРАВНИ ГРАНИЦИ И ДОПУСТИМОСТ
Видеонаблюдението е обработване на лични данни по смисъла на GDPR. В определени случаи се обработват и специални категории данни (напр. здравословно състояние в медицински кабинети).
Камери в санитарни помещения са практически несъвместими с принципите на законност и пропорционалност. Наблюдението в класни стаи изисква сериозна правна обосновка и почти винаги налага извършване на DPIA.
| Място | Допустимо ли е? | Коментар |
| Входове | Да | Легитимен интерес – контрол на достъп и превенция на инциденти. |
| Коридори | Да | При пропорционалност, ясна цел и ограничен достъп/срок на съхранение. |
| Двор | Да | За охрана и безопасност; задължителна табела и разумен срок за съхранение. |
| Класни стаи | Ограничено | Изисква силна обосновка и почти винаги DPIA; търси се по-малко инвазивна мярка. |
| Тоалетни/санитарни помещения | Категорично НЕ | Несъвместимо с основни права; висок риск от санкции и обществен скандал. |
| Медицински кабинети | Почти винаги НЕ | Обработка на чувствителни данни; допустимо само при изключения и строги мерки. |
| Стаи за работа с деца (социални услуги) | Силно рисково | Необходимо е задълбочено правно основание, DPIA и строг контрол на достъпа. |
6. КАКВО ПРЕДСТАВЛЯВА DPIA?
DPIA (Data Protection Impact Assessment) или „Оценка на въздействието върху защитата на данните“ е инструмент по чл. 35 от GDPR. Това не е формален документ, а структурирана оценка на риска, която включва: описание на обработването (какви данни се събират, къде и колко се пазят), анализ на необходимостта и пропорционалността, оценка на риска за правата и свободите на лицата и мерки за намаляване на риска (технически – VLAN, VPN, криптиране; организационни – ограничен достъп, процедури).
DPIA е задължителна, когато наблюдението е систематично и мащабно, когато са засегнати деца и когато се наблюдават уязвими групи. Липсата на DPIA при висок риск може сама по себе си да доведе до санкция.
7. ДОКУМЕНТАЛНА И ОРГАНИЗАЦИОННА РАМКА
Администрацията следва да разполага с: заповед за въвеждане на видеонаблюдение, вътрешни правила, регистър на дейностите по обработване, процедура при инцидент, процедура за предоставяне на записи, определен отговорник и обучение на персонала.
8. СТРАТЕГИЧЕСКИ ИЗВОД
Видеонаблюдението трябва да се разглежда като: информационна система, част от мрежовата архитектура, източник на киберриск и потенциален регулаторен риск. Минималната добра практика включва: отделен VLAN, достъп само през VPN, забрана на port forwarding, регулярни ъпдейти, ограничен срок на съхранение, проведена DPIA и периодичен одит.
ЗАКЛЮЧЕНИЕ
Видеонаблюдението не е просто техническо оборудване. То е комбинация от: мрежова сигурност, киберустойчивост, защита на личните данни и репутационна отговорност. В контекст, в който десетки хиляди устройства в страната са публично достъпни, всяка община следва да си зададе въпроса:
„Ако някой днес търси нашата система в интернет, ще я намери ли?“